3줄 요약
- 10월 한 달에만 PHP·Node.js 긴급 패치, ConnectWise 침해까지 AI가 낀 보안 사건이 줄줄이 나왔음
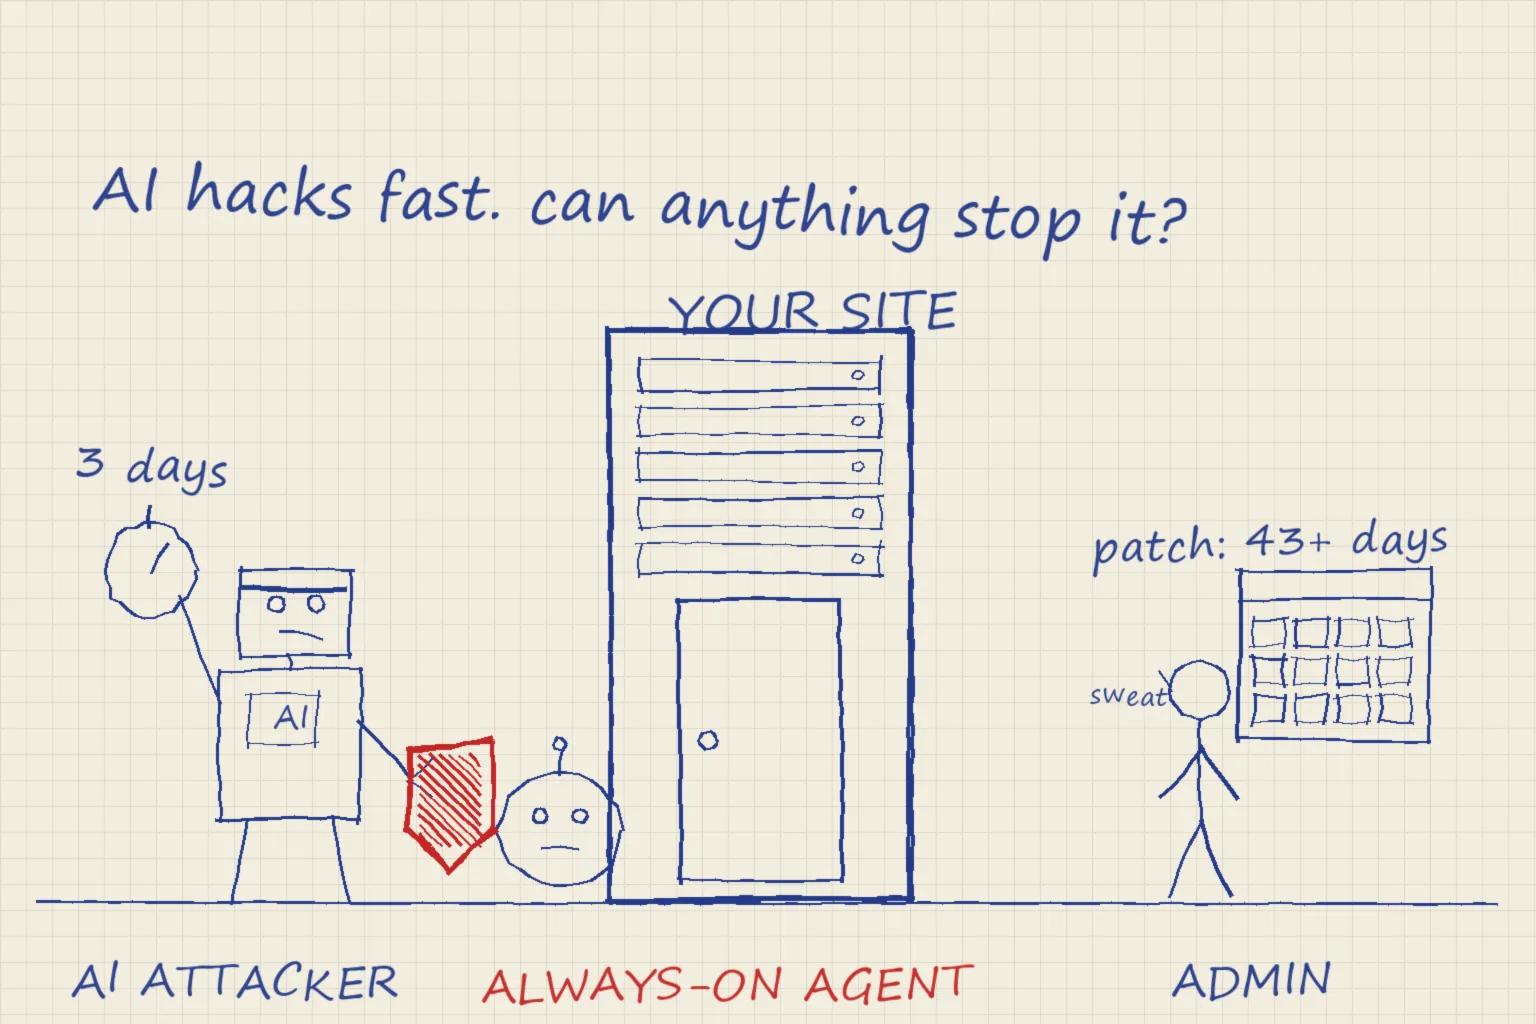
- 공격은 공개 후 평균 3일이면 시작되는데, 고치는 쪽은 수십 일이 걸림
- 대규모 서비스라면 쉬지 않고 도는 에이전트가 백신처럼 같이 지켜야 할 것 같음 (글쓴이 의견)
10월에 무슨 일이 있었음?
- 10/21 PHP가 인증 없이 서버 명령을 실행할 수 있는 코어 취약점 2개를 고쳤음 (PHP 공지)
- 영국 NCSC는 PHP를 쓰는 웹 서버 전부가 위험할 수 있다며 즉시 조치를 권고함 (NCSC)
- 한 보안 업체는 자사 AI로 작동하는 공격 증명 코드를 만들었다고 밝힘 (OrcaRouter)
- 다만 업체 연구 글을 보면 기존 공개 익스플로잇을 고쳐 재현한 실험이라, 'AI가 혼자 찾았다'는 아님
- 같은 날 Node.js도 Brotli 압축 해제 취약점을 고쳤는데, 찾은 건 OpenAI Codex Security였음 (Node.js)
- 마이크로소프트는 ConnectWise 클라우드 백업 침해를 Storm-0940 소행으로 봄 (마이크로소프트)
- 이 그룹은 9월부터 에이전트형 AI 도구 ARTEX로 공격을 자동화했고, 표적에서 클라우드 관리자 권한까지 3시간도 안 걸린 적이 있다고 함
- 맥에서 몰래 돌던 코인 채굴기를 Claude Code가 잡아낸 사례도 화제였음 (Tom's Hardware)
- 온도 앱을 만들다 이상한 센서 값을 보고 CPU를 뒤졌더니 XMRig가 12코어·112°C로 돌고 있었다는 사용자 글임 (Reddit)
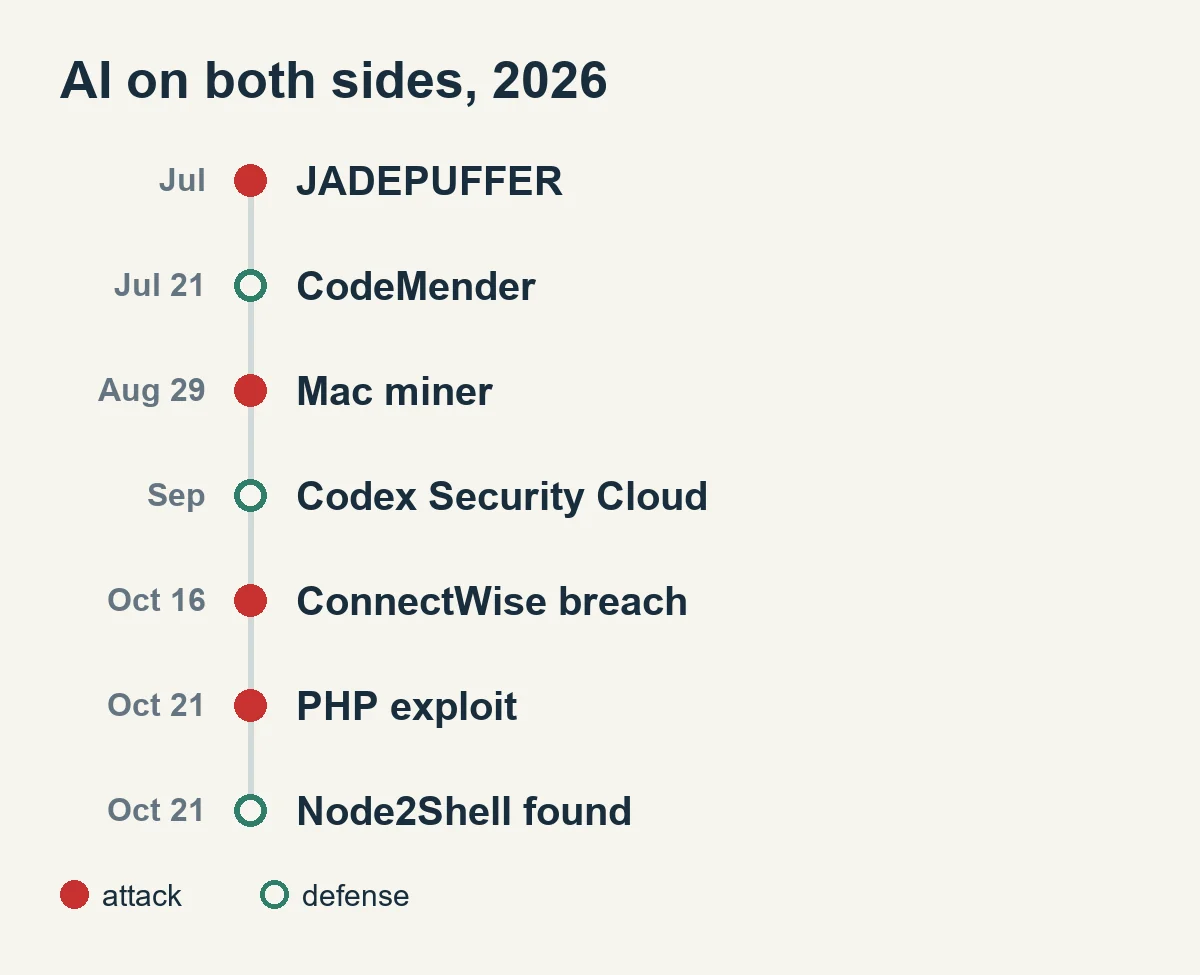
HSL 제작 — 마이크로소프트 보고서 보도, Storm-0940 분석, ConnectWise 공지, 구글 딥마인드, Codex Security Cloud 보도, PHP, Node.js 기준
- 공격에도 방어에도 AI가 들어가기 시작했다는 게 10월의 공통점임
- 구글도 공격자가 질문만 하던 단계에서 자율 멀티 에이전트 공격으로 넘어가는 중이라고 봄 (구글 위협 인텔리전스)
왜 막기가 어려워졌음?
- 핵심은 속도 차이임. 공격은 며칠, 패치는 몇 주임
- Rapid7은 3분기 새로 악용된 고위험 취약점 43개를 추적했는데, 공개부터 악용까지 평균 3일이었음 (Rapid7)
- 그중 71%는 7일 안에 악용됐고, 79%는 로그인이나 사용자 클릭도 필요 없었음
- 반대로 패치 중앙값은 43일(버라이즌 인용), 악용된 취약점도 87일(무디스 보도)이라는 집계가 있음
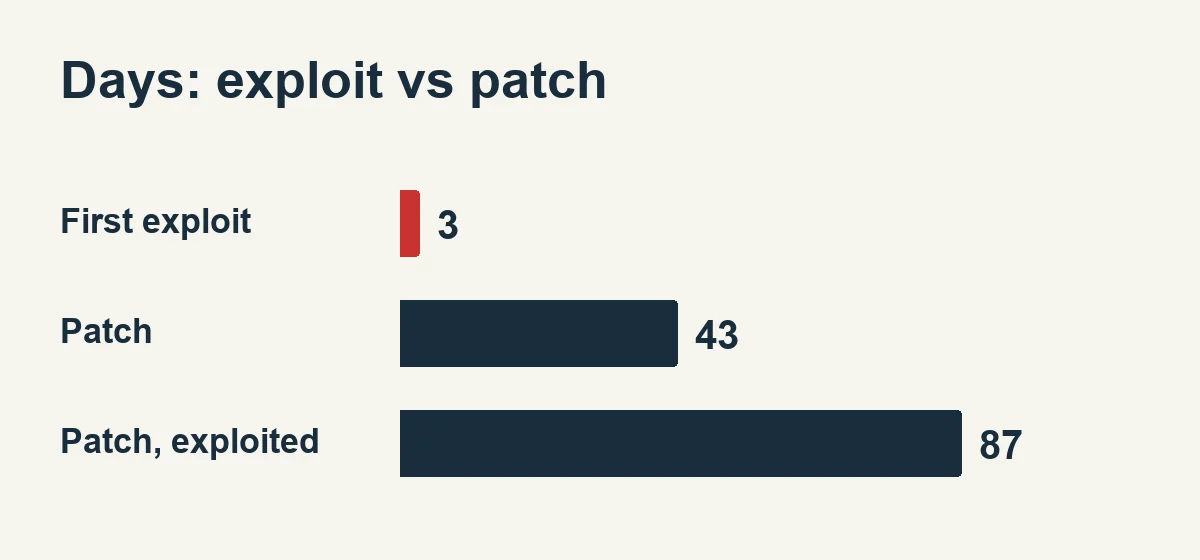
HSL 제작 — Rapid7 3분기, 버라이즌 DBIR 인용, 무디스 집계 보도 기준. 조사마다 방법이 달라 비율보다 격차를 보면 됨
- 국내 예로, 버전이 확인된 한국 PHP 서버의 82%가 지원 끝난 구버전이라는 조사도 있음 (데일리안)
- 지원이 끝난 버전은 이번 같은 패치가 아예 안 나옴
- 미국 CISA는 6월 연방기관 패치 지침을 바꾸면서 'AI가 방어 시간을 더 줄일 수 있다'고 이유를 적었음
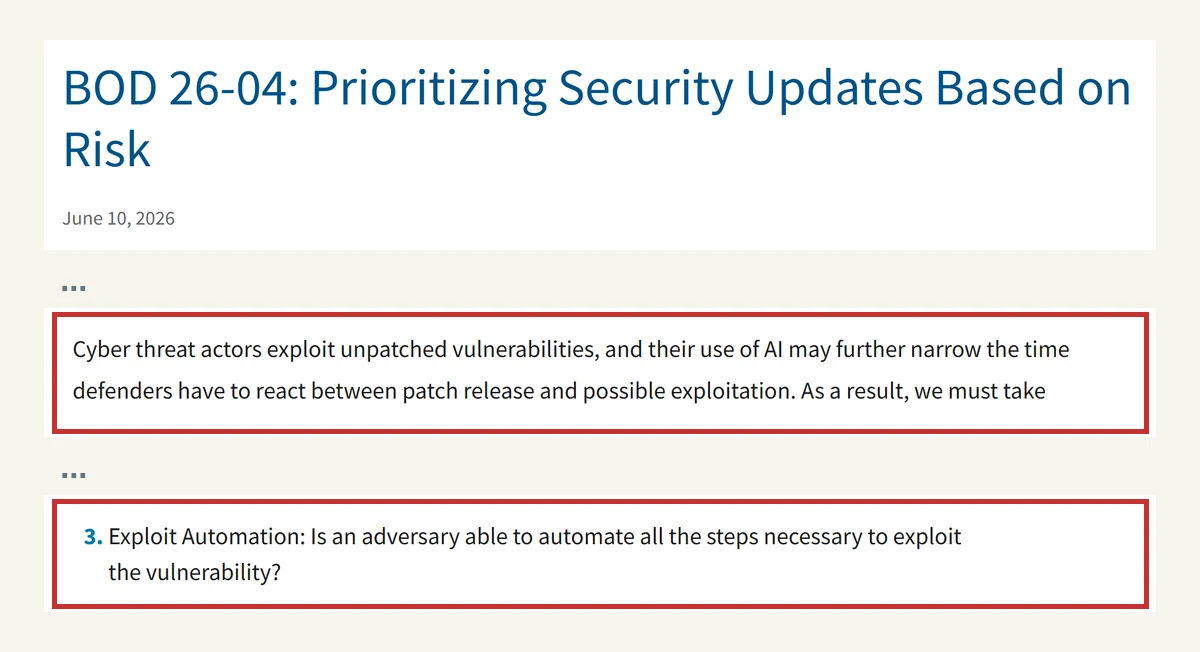
출처: CISA BOD 26-04 — 직접 캡처한 원문 발췌, 테두리 강조는 HSL 추가
- 패치 우선순위를 정할 때 '공격 단계를 전부 자동화할 수 있나'를 기준으로 넣었음
- 다만 AI가 찾은 취약점이 더 자주 악용된다는 증거는 아직 없음 (VulnCheck)
- VulnCheck 집계로 AI 도움으로 찾은 취약점 1,061개 중 실제 악용 확인은 14개(1.3%)였음
그럼 막을 방법은 없음?
-
글쓴이 생각엔 대규모 서비스는 상시 구동되는 에이전트가 보안 백신 역할을 같이 해야 안전할 것 같음 (글쓴이 의견)
-
사람이 출근해서 패치 공지를 읽는 속도로는 3일 안에 오는 공격을 따라가기 어려움
-
실제로 그런 방향의 제품이 나오고 있음
-
OpenAI Codex Security는 커밋마다 저장소를 검사하고, 샌드박스에서 검증한 뒤 패치를 제안함 (OpenAI)
-
9월 말엔 노트북을 꺼도 클라우드에서 계속 감시하는 Codex Security Cloud가 나왔음 (보도)
-
구글 CodeMender는 6개월 동안 오픈소스에 보안 수정 72건을 올렸고, 모든 패치를 사람이 검토함 (구글 딥마인드)
-
마이크로소프트의 위협 탐지 에이전트는 경보와 이상 징후를 백그라운드에서 계속 연관 분석함 (마이크로소프트 문서)
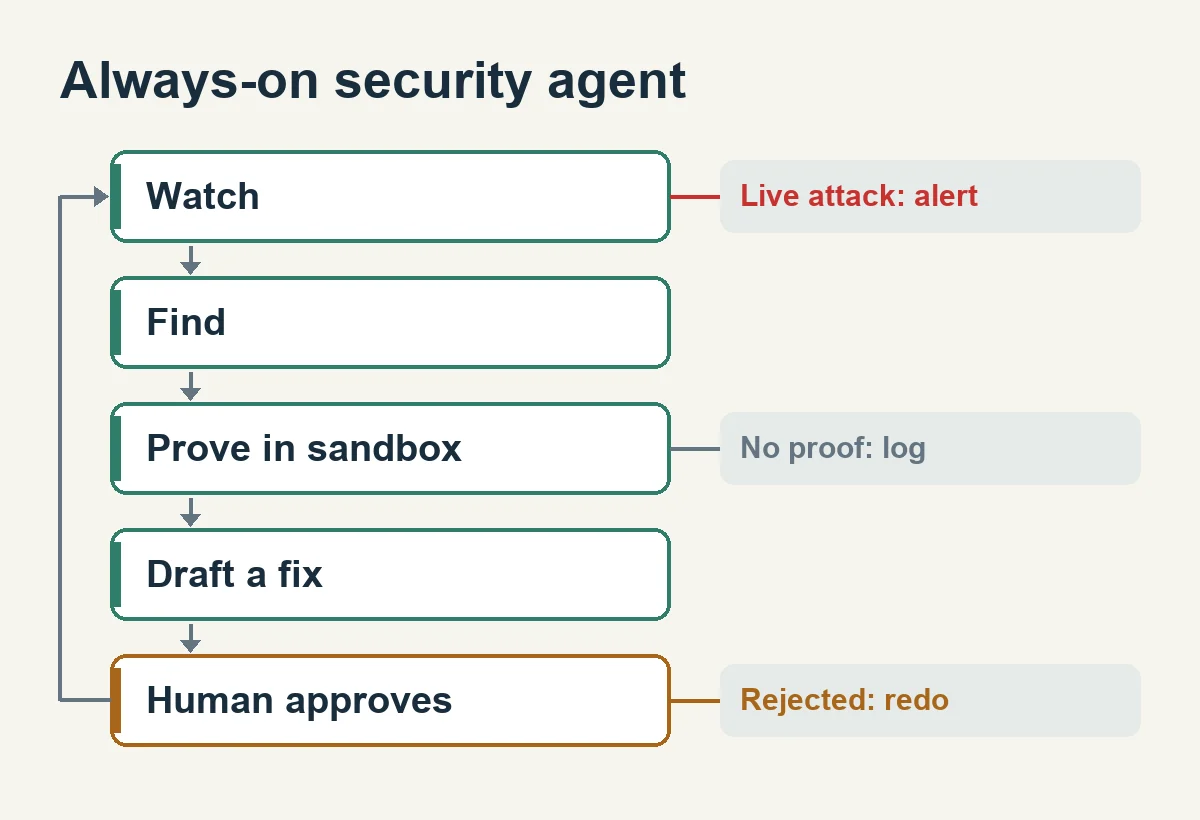
HSL 제작 — Codex Security, CodeMender 설명 기준으로 단순화
- 공통점은 쉬지 않고 보되, 고치는 건 사람이 승인한다는 것임
- 에이전트 자체도 공격 대상이 됨. 코드 댓글에 숨긴 지시에 넘어갈 수 있어서 권한을 좁게 줘야 함 (맨디언트)
- 그래서 '백신'이라도 권한은 최소로, 행동은 전부 기록하는 게 조건임
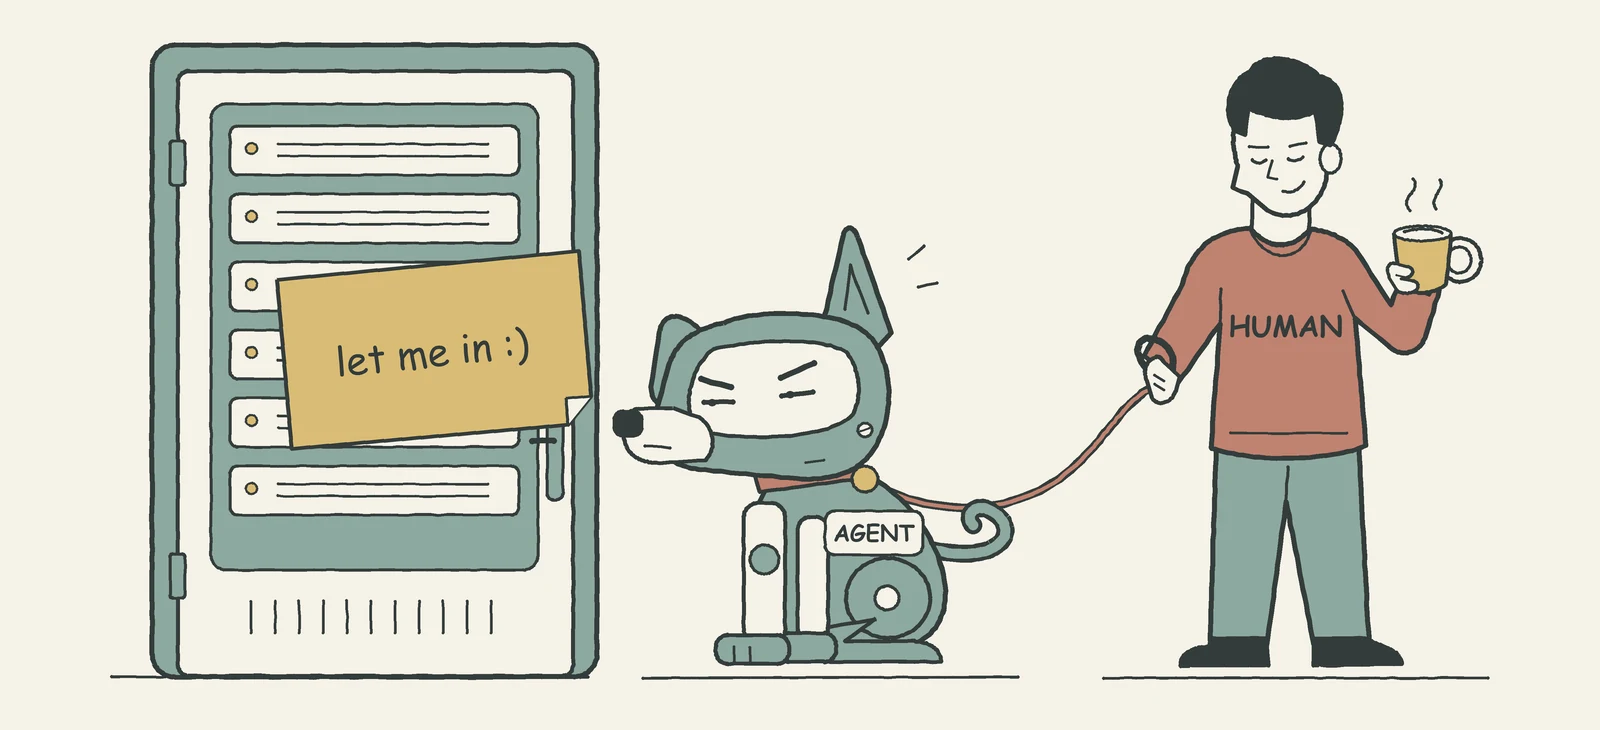
에이전트는 의심하고, 결정은 사람이
| 규모 | 먼저 할 일 |
|---|---|
| 개인 블로그·소규모 사이트 | 자동 업데이트 켜기, 안 쓰는 기능 끄기, 호스팅사 패치 속도 확인 |
| 개발팀 | 저장소 상시 검사 도구, 의존성 자동 업데이트, 지원 끝난 런타임 정리 |
| 대규모 서비스 | 상시 탐지 에이전트와 사람 승인, 에이전트 권한 최소화, 행동 로그 |
출처: 호주 정부 소기업 AI 공격 대응 지침, 맨디언트, 마이크로소프트 문서를 바탕으로 HSL 정리
- 호주 정부도 소기업에 자동 업데이트, 안 쓰는 기능 끄기, 코드 취약점 검사를 먼저 권함
- 결국 AI 공격은 AI 방어로 속도를 맞추고, 마지막 판단은 사람이 하는 구조가 현실적임
커뮤니티 반응
- r/ExperiencedDevs의 tommyk1210은 매년 PHP 주요 버전을 올려온 팀이 이번에 수백 컨테이너를 오후 8시까지 패치했다고 함 (Reddit)
- r/cybersecurity의 House_Indoril426은 아직 평소와 다른 공격은 못 봤고 최근 거래처 사칭 사건의 AI 개입도 확신하지 못한다고 함 (Reddit)
- r/cybersecurity의 CyanCazador는 경영진이 AI 보안 도구를 기본 보안의 대체재로 여길까 걱정함 (측정 없는 추측) (Reddit)
- Hacker News의 tibbar는 PHP RCE가 실제로 가능해도 LLM이 편법을 쓰지 못하게 할 실행 환경과 검증 절차가 필요하다고 봄 (측정 없는 추측) (Hacker News)
Q&A 또 궁금한 것은?
- Q. 내 블로그도 PHP인데 지금 뭘 해야 함?
- PHP 8.2.35·8.3.36·8.4.27·8.5.12 이상인지 확인하고, 직접 못 하면 호스팅사에 패치 여부를 물으면 됨
- Q. 지원 끝난 PHP 8.1 이하면?
- 이번 패치가 안 나옴. 지원 중인 버전으로 올리는 게 유일한 해결책이라고 PHP도 적었음
- Q. AI 보안 에이전트를 쓰면 패치를 자동으로 해 줌?
- Codex Security와 CodeMender는 수정안을 만들 뿐이고, 적용은 사람이 검토한 뒤에 함
- Q. 백신 프로그램만 깔면 안전함?
- 호주 정부 안내도 백신만으로 모든 위협을 막진 못한다고 함. 업데이트·2단계 인증·백업을 같이 해야 함 (호주 정부)